Компании, для которых DPO обязателен
Если ваша основная деятельность требует регулярного и систематического мониторинга людей в больших масштабах либо обработки особых категорий данных на большом объёме, DPO назначается обязательно (Art. 37 GDPR).
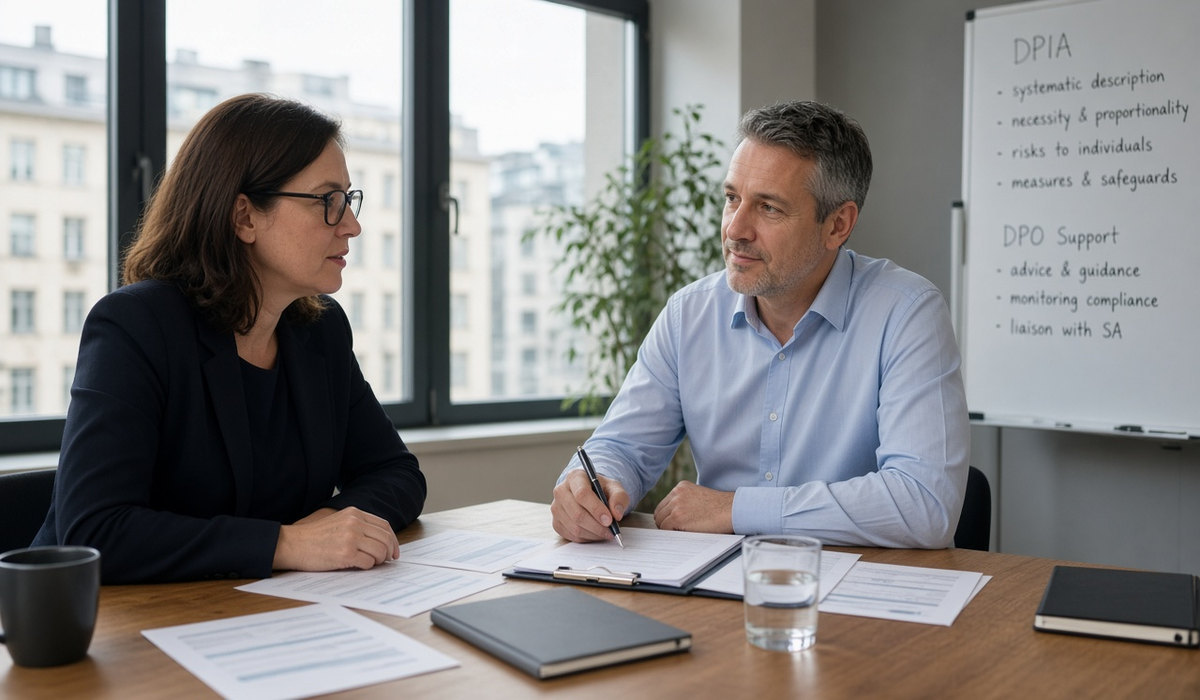
~/danube-gdpr/service-dpo-dpia · SRV-03
Системное управление рисками для компаний, которые обрабатывают данные в значительном объёме, работают с чувствительной информацией или используют международные облачные сервисы: внешний уполномоченный, оценка воздействия и SCC.
> 01 / audience
Не каждой компании нужен DPO по закону, но каждая компания, обрабатывающая персональные данные в большом объёме или с высоким риском, выигрывает от системного контроля. Внешний специалист — способ получить его без найма штатного сотрудника.
Если ваша основная деятельность требует регулярного и систематического мониторинга людей в больших масштабах либо обработки особых категорий данных на большом объёме, DPO назначается обязательно (Art. 37 GDPR).
Здесь регулярно возникают чувствительные данные и необходимость оценки рисков: здоровье, оценки, резюме и рекомендации.
Клиенты требуют DPA, перечень субпроцессоров и прозрачную политику передач данных; DPO помогает выстроить этот пакет.
Использование американских облаков, CRM и аналитики требует проверки механизма передачи: SCC, решение об адекватности или иные гарантии.
> 02 / requirements
Прежде чем назначить DPO или начать DPIA, нужно понять масштаб обработки и существующие меры. Мы запрашиваем минимально необходимые сведения и подписываем NDA ещё до обмена материалами.
Если DPO назначается, он должен иметь доступ к необходимой информации и не получать указаний по поводу выполнения своих задач. Мы фиксируем этот порядок в договоре, чтобы избежать конфликта интересов.
$ ls ./required-docs
> 03 / stages
Шаг 1
Анализируем, обязателен ли DPO для вашей компании, нужна ли DPIA для отдельных операций и какие передачи данных за пределы ЕС уже происходят.
Шаг 2
Заключаем договор об оказании услуг DPO, определяем график консультаций и каналы связи, а также уведомляем Datenschutzbehörde о контактных данных уполномоченного.
Шаг 3
Описываем обработку, оцениваем необходимость и соразмерность, выявляем риски для людей и предлагаем меры. В процесс вовлекаем ответственных лиц компании.
Шаг 4
Проверяем, на каком основании данные передаются за границу ЕС: решение об адекватности, SCC или иные гарантии; при необходимости оцениваем риски передачи (TIA).
Шаг 5
Раз в квартал или по согласованному графику проверяем изменения, консультируем по новым проектам и готовим краткий отчёт для руководства.
// схема этапов: от первичного обсуждения до итогового результата
> 04 / timing
Назначение внешнего DPO и первичный анализ обычно занимают несколько недель, включая подписание договора и уведомление надзорного органа. Срок подготовки одной DPIA зависит от сложности обработки: для простых операций это может быть около недели-двух, для сложных систем — дольше. Мы называем ориентиры после изучения материалов и согласовываем график с вашей командой.
// сроки ориентировочные; точный график согласуется письменно после первичного обсуждения
> 05 / mistakes
$ cat common-mistakes.log
5 entriesНазначение «формального» DPO. Руководитель или IT-специалист совмещает роль DPO с задачами, создающими конфликт интересов, и не имеет времени на реальный контроль.
DPIA после запуска. Оценку воздействия проводят уже после внедрения системы мониторинга или профилирования, когда изменить архитектуру сложно и дорого.
SCC без анализа реальной передачи. Подписывают стандартные условия, но не проверяют, какие данные передаются, кто к ним имеет доступ и какие дополнительные меры нужны.
Забытое уведомление DSB. Контактные данные DPO не сообщены надзорному органу или не обновлены после смены специалиста.
Нет перечня субпроцессоров. Клиенты спрашивают, кто ещё обрабатывает их данные, а компания не может быстро ответить, потому что реестр поставщиков не ведётся.
> 06 / included
Мы выстраиваем взаимодействие так, чтобы DPO был встроенной функцией компании, а не внешним наблюдателем: он участвует в запуске проектов, но не подменяет ответственность руководства.
> 07 / faq
Опишите проект в двух-трёх предложениях: мы подскажем объём работ и ориентиры по срокам.
> more / services
Сканирование cookie и трекеров, проверка форм, чекаута и сторонних скриптов, отчёт с приоритетами исправлений.
подробнееDatenschutzerklärung, Impressum, договоры с обработчиками (Art. 28) и реестр обработки (Art. 30) под реальные процессы.
подробнееПлан на 72 часа, запросы субъектов данных и подготовка ответов Datenschutzbehörde.
подробнее